


Industrielle kontakter er blevet uundværlige i moderne industriel automation. Deres robuste interferensmodstand, pålidelighed og stabilitet opfylder kommunikationskravene fra industriel automatisering, overvågning og andre områder. De forbinder, administrerer og koordinerer forskellige enheder og systemer, hvilket giver et stabilt og effektivt kommunikationsmiljø til industriel automation. Når du konfigurerer industrielle switche, skal du være opmærksom på en række nøglepunkter for fuldt ud at udnytte deres ydeevne, sikkerhed og pålidelighed. Denne artikel vil fokusere på de vigtige trin og overvejelser for industriel switch-konfiguration for at hjælpe med at optimere industrielle netværk.
IP-adressetildeling og undernet
IP-adresseallokering og undernetværk for industrielle switches er kritiske konfigurationstrin, der sikrer, at enheder kommunikerer korrekt, samtidig med at de bevarer logisk uafhængighed. Følgende skitserer trinene:
IP-adressetildeling:
- Forstå netværksplanen for at bestemme IP-adresseområdet, undernetmasken, gatewayen osv.
- Vælg IP-adresseinterval:Vælg et ubrugt IP-adresseområde baseret på planen for at undgå konflikter.
- Tildel IP til switch:Log ind på administrationsgrænsefladen og indstil IP-adressen for switchens administrationsgrænseflade.
- Konfigurer standardgateway:Indstil standardgatewayen, typisk IP-adressen på den tilsluttede router eller firewall.
Subnet Division:
- Bestem undernetplan:Overvej netværkslayout, funktionskrav og sikkerhed for at bestemme antallet af undernet og IP-adressebehov.
- Vælg undernetmaske:Vælg en undernetmaske baseret på antallet af værter for at sikre tilstrækkelige IP-adresser.
- Opdel undernet:Opdel IP-området i henhold til undernetmasken for at garantere nok IP-adresser til værtsbrug.
- Tilknyt VLAN'er og undernet:Brug VLAN'er til at isolere enheder ved at knytte hvert VLAN til et specifikt undernet.
- Konfigurer routing:Hvis der kræves kommunikation på tværs af-undernet, skal du konfigurere routere eller Layer 3-switche for at aktivere videresendelse af data.
- Test forbindelse og kommunikation:Bekræft, at enheder på tværs af forskellige undernet kan kommunikere med hinanden.
VLAN-konfiguration
Konfiguration af VLAN'er grupperer logisk enheder, hvilket forbedrer sikkerheden og administrationseffektiviteten, samtidig med at broadcast-storme forhindres.
- Log ind på administrationsgrænsefladen:Få adgang til switch management-grænsefladen via dens IP-adresse.
- Opret et VLAN:Etabler et nyt VLAN i VLAN-indstillingerne.
- Tilføj et VLAN:Tildel et ID og navn til VLAN'et.
- Tilknyttede havne:Angiv hvilke porte der hører til VLAN, markeret eller umarkeret.
- Konfigurer VLAN-grænseflader:Konfigurer virtuelle grænseflader for hvert VLAN, inklusive IP-adresser.
- Testkommunikation:Bekræft, at enheder i forskellige VLAN'er kan kommunikere normalt og teste routing.
- Konfigurer VLAN-tagging (valgfrit):Konfigurer tagging, når du sender VLAN-oplysninger mellem flere switches.
- Gem konfiguration:Gem og anvend ændringer efter fuldført opsætning.
Portkonfiguration
Konfigurer hastighedsbegrænsning, duplekstilstand, flowkontrol og andre indstillinger for hver port. Båndbredderegulering styrer trafikstrømmen for at forbedre netværkets ydeevne.
- Konfigurer hastighedsgrænser for specifikke scenarier, såsom at forhindre overdreven trafik i at påvirke ydeevnen.
- Sørg for båndbreddekrav til kritiske applikationer, mens du forhindrer ikke-kritiske applikationer i at påvirke ydeevnen.
- Begræns broadcast-storme for at reducere overbelastning af netværket og ustabilitet.
- Undgå ressourceudmattelse og bevar en stabil netværksdrift.
- Skab et grundlag for implementering af QoS-politikker ved at indstille forskellige satser baseret på krav.
STP/RSTP/MSTP-konfiguration
Spanning Tree Protocol (STP), Rapid Spanning Tree Protocol (RSTP) og Multiple Spanning Tree Protocol (MSTP) forhindrer sløjfer og forbedrer netværksstabiliteten.
- STP:Langsommere konvergens, velegnet til simple netværk.
- RSTP:Hurtigere konvergens, giver hurtig loop-detektion.
- MSTP:Mere granulær sløjfekontrol, velegnet til store netværk.
Når du konfigurerer STP/RSTP/MSTP, skal du bemærke disse nøgledetaljer:
STP-konfiguration:
- Valg af rodbro:Valg af rodbroen er et kritisk trin i STP. Prioriter switchen med den laveste prioritet og MAC-adressen som rodbroen for at sikre den korteste vej.
- Portrollekonfiguration:Switch-porte har forskellige roller, såsom rodporte, udpegede porte og alternative porte. Sørg for, at hver switchport er korrekt tildelt sin rolle.
- Portomkostningskonfiguration:Indstil en omkostningsværdi for hver port, som påvirker valget af root og udpegede porte. Havne med lavere omkostninger er mere tilbøjelige til at blive udpegede havne.
- Konvergenstid:STP konvergerer langsomt, hvilket potentielt forårsager netværksafbrydelser. Overvej at bruge alternative spændingstræ-protokoller for hurtigere konvergens.
RSTP-konfiguration:
- Hurtig konvergens:RSTP giver hurtig konvergens, men netværksudsving forårsaget af hurtig skift af portroller og tilstande kræver stadig opmærksomhed.
- Dedikerede porte:RSTP introducerer begreberne dedikerede porte og reserveporte, hvilket eliminerer behovet for alternative porte og reducerer unødvendige overgange til havnetilstand.
MSTP-konfiguration:
- Forekomstpartitionering:MSTP tillader opdeling i flere instanser, som hver er i stand til at indeholde flere VLAN'er. Sørg for, at hver instanss VLAN-partitionering og instans-id er korrekt konfigureret.
- Valg af rodbro:Hver instans kræver en rodbro. Sørg for, at rodbrovalg og prioritetsindstillinger er korrekte.
- Forekomstforening:Sørg for, at VLAN'er er korrekt forbundet med MSTP-instanser for at opnå finere-sløjfekontrol.
- Synkroniseret konfiguration:MSTP-konfigurationer på tværs af flere switches skal synkroniseres for at opretholde ensartet sløjfekontrol.
Fælles overvejelser:
- Version kompatibilitet:Sørg for, at switche understøtter den valgte STP-version og bevarer kompatibilitet med andre switche.
- Prioriterede indstillinger:Indstillinger for switchprioritet påvirker valg af rodbro og skal konfigureres korrekt på tværs af netværket.
- Enkelt protokolvalg:STP, RSTP og MSTP udelukker hinanden. Vælg og konfigurer én protokol for at forhindre konflikter.
- Regelmæssig overvågning:Efter konfiguration skal du med jævne mellemrum overvåge STP-statussen for at sikre netværkets sundhed.
- Fejlfinding:Under netværksfejl bør STP-konfiguration og -status betragtes som potentielle medvirkende faktorer.
Ved at være opmærksom på disse detaljer kan du undgå almindelige faldgruber, når du konfigurerer STP, RSTP og MSTP, og etablerer en stabil netværkstopologi og effektiv sløjfekontrol.
QoS-konfiguration
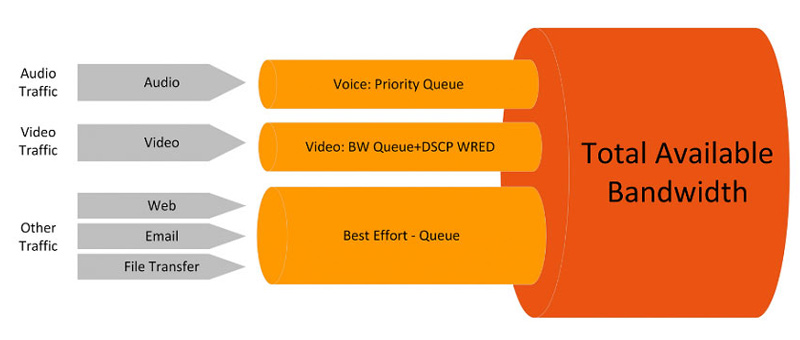
Konfigurer QoS for at sikre, at kritisk trafik modtager prioriteret båndbreddeallokering og hæver prioriteten af-realtidstrafik.
- Bestem trafikklassificering baseret på krav, såsom lyd, video og data.
- Identificer trafiktyper ved hjælp af klassifikationsregler og sæt båndbreddegrænser.
- Konfigurer køer og planlægningsalgoritmer til at administrere forskellige trafikkategorier.
- Test og optimer for at sikre, at QoS opnår de ønskede resultater.
Sikkerhedskonfiguration
- Aktiver portsikkerhed, 802.1X-godkendelse og MAC-adressefiltrering for at begrænse enhedsadgang.
- Konfigurer ACL'er til at kontrollere indgående og udgående trafik, og beskytte netværket mod uautoriseret adgang.
- Indstil regler for specifikke applikationer for at opfylde overholdelseskrav.
Her fokuserer vi på at konfigurere ACL'er (Access Control Lists), som forbedrer netværkssikkerheden ved at forhindre uautoriseret adgang og ondsindet trafik i at forstyrre normal drift. Udvis forsigtighed, når du konfigurerer ACL'er, og overhold bedste praksis for sikkerhed. For industrielle afbrydere skal du være særlig opmærksom på disse kritiske overvejelser:
- Klare politiske mål:Før du konfigurerer ACL'er, skal du definere dine politikmål. Bestem, hvilke trafiktyper der skal begrænses, og under hvilke betingelser der skal tillades eller nægtes trafik.
- Præcis regeldesign:Design ACL-regler med maksimal præcision for at undgå utilsigtede påvirkninger. Inkluder specifikt præcise kilde- og destinations-IP-adresser, portnumre, protokoltyper osv. i regler. Undgå alt for brede jokertegn for at forhindre, at lovlig trafik blokeres.
- Regelrækkefølge:ACL-regler matches sekventielt, hvilket gør rækkefølgen kritisk. Placer de mest almindelige regler først, efterfulgt af strengere og mere specifikke regler. Dette sikrer, at hyppig trafik matches og behandles hurtigt.
- Firewall-lignende politik:Når du designer ACL'er, skal du bruge en firewall-lignende tilgang ved at nægte al trafik som standard og tilføje tillade regler efter behov. Dette hjælper med at forhindre uautoriseret trafik i at komme ind på netværket.
- Prioritet og logning:Nogle industrielle switche understøtter indstilling af prioriteter og logningsmuligheder for ACL-regler. Tildel højere prioriteter til kritiske regler for præferencematching. Derudover hjælper aktivering af logning med at spore og analysere indgående og udgående trafik.
- Test og validering:Efter konfiguration af ACL'er er grundig test og validering afgørende. Sørg for, at regler fungerer efter hensigten uden utilsigtet at blokere legitim trafik eller skabe sikkerhedssårbarheder. Test ACL-effektiviteten ved hjælp af simuleret eller faktisk trafik.
- Sikkerhedskopiering og gendannelse:Før du laver ACL-konfigurationer, skal du sikkerhedskopiere switch-konfigurationen. Dette giver dig mulighed for at gendanne til en tidligere arbejdstilstand, hvis der opstår problemer, eller konfigurationer ikke lever op til forventningerne.
- Regelmæssig gennemgang og opdateringer:Netværksmiljøer og -krav kan ændre sig over tid. Det er afgørende med jævne mellemrum at gennemgå ACL-reglerne og justere eller opdatere dem efter behov.
- Dokumentation og anmærkninger:Tilføj klare annotationer og dokumentation til ACL-reglerne, der forklarer formålet og hensigten med hver regel. Dette hjælper andre administratorer med at forstå konfigurationen og undgår forvirring om regelmål under fremtidige ændringer.
Link Aggregation
Link Aggregation er en teknologi, der kombinerer flere fysiske netværkslinks (porte) til et enkelt logisk link. Det har til formål at øge båndbredden, give redundans, øge pålideligheden og reducere virkningen af enkelte fejlpunkter. Dette viser sig at være meget værdifuldt i netværksmiljøer med høj belastning, høj tilgængelighed og strenge redundanskrav.
Administrerede switches spiller en afgørende rolle i denne proces. Guanglu Technologys administrerede industrielle switche giver følgende nøglefunktioner til linkaggregering:
- Link Aggregation Konfiguration:Konfigurer nemt linkaggregering for at kombinere flere fysiske links til et enkelt logisk link. Administratorer kan vælge, hvilke porte der skal samles og definere belastningsbalancering og redundansmetoder.
- Protokolstøtte:Administrerede switche understøtter specifikke protokoller, der er vigtige for link-aggregering, såsom LACP eller statisk aggregering, hvilket sikrer, at de kombinerede links fungerer korrekt og muliggør statusovervågning.
- Statusovervågning:Overvåger status for aggregerede links, herunder aktivitetsstatus, båndbreddeudnyttelse og fejl for hvert fysisk link.
- Failover:Inden for en linkaggregeringsgruppe, hvis et fysisk link mislykkes, overtager andre links automatisk for at opretholde netværksforbindelsen.
- Ydeevneoptimering:Belastningsbalanceringspolitikker kan konfigureres baseret på faktiske krav og fordeler trafikken jævnt på tværs af flere links for at maksimere båndbreddeudnyttelsen.
- Fjernstyring:Administratorer kan konfigurere og overvåge linkaggregering eksternt uden tilstedeværelse på-stedet, hvilket forbedrer administrationseffektiviteten og responshastigheden.
Ledelse og overvågning
- Aktiver fjernstyringsprotokoller (f.eks. SNMP) for at overvåge switchstatus.
- Konfigurer logning til fejlfinding og revision.
- Konfigurer SSH-adgang for at kryptere fjernadministrationstrafik.
- Udfør regelmæssige konfigurationssikkerhedskopier for at forhindre tab af data.
Gennem disse konfigurationer kan industrielle netværk etablere stabile, effektive og sikre kommunikationsmiljøer for at imødekomme udfordringerne ved industriel automatisering. Hvert trin spiller en afgørende rolle i at forbedre netværkets ydeevne, sikkerhed og pålidelighed, hvilket kræver passende justeringer baseret på faktiske netværkskrav og hardwaremodeller.